今月の要点 ─ 制度情報を「次にやること」へ変換
- セキュリティ 6 か条を再点検
IPA ガイドライン第 4.0 版で「バックアップ」が追加。自社診断の見直しから着手します。 - SCS 評価制度 2026 下期開始
★3・★4 の段階で取引先からの信頼を可視化。サプライチェーン強化の好機です。 - 食事補助は 42 年ぶり倍増
月 3,500 円→7,500 円(税抜)へ。非課税の 2 要件を満たし、福利厚生を再設計します。
食事代の補助 42 年ぶりの改正
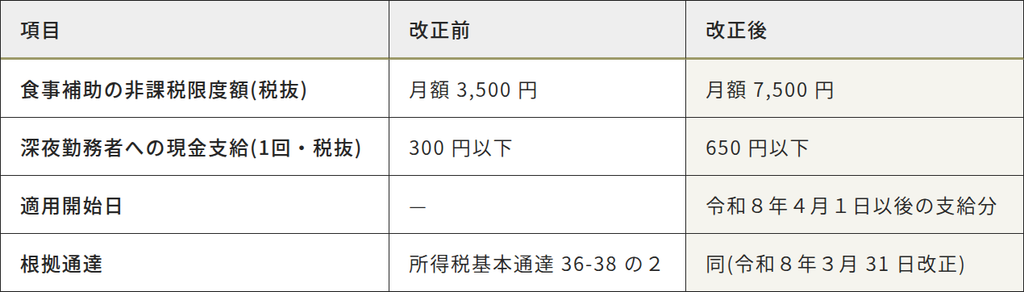
令和 8 年(2026 年)4 月 1 日以後に支給する食事について、所得税が非課税となる会社負担額の上限が月 3,500 円(税抜)から月 7,500 円(税抜)に引き上げられました。1984 年以来据え置かれていた限度額が 42 年ぶりに改正され、福利厚生の再設計と人材リテンション施策に活用できる余地が広がっています。
01 改正の概要 ─ 何がどう変わったのか
令和 8 年 3 月 31 日付けで所得税基本通達 36-38 の 2(食事の支給による経済的利益はないものとする場合)が改正され、令和 8 年 4 月 1 日以後に支給する食事から新しい非課税限度額が適用されます。
02 非課税の 2 要件 ─ 両方を満たす必要がある
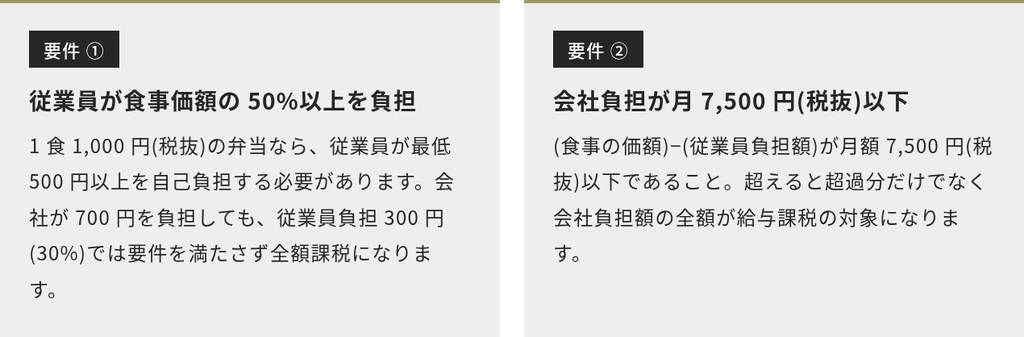
食事の現物支給が非課税となるためには、次の 2 要件をいずれも満たす必要があります。1 要件でも欠けると会社負担額の全額が給与課税となるため、設計段階での確認が不可欠です。
▸ 食事代を「現金」や「給与への上乗せ」で支給した場合は、金額を問わず全額が給与課税(深夜勤務の特例を除く)
▸ 要件1または2のいずれか一方でも欠けると、超過分だけでなく会社負担額の全額が課税対象
▸ 特定の役員や一部の従業員だけを対象にした場合も全額が給与課税
▸ 7,500 円以下の判定は消費税および地方消費税を除いた金額で行い、10 円未満の端数は切り捨て
03 消費税の取扱い ─ 支給形態で課税仕入れの可否が変わる
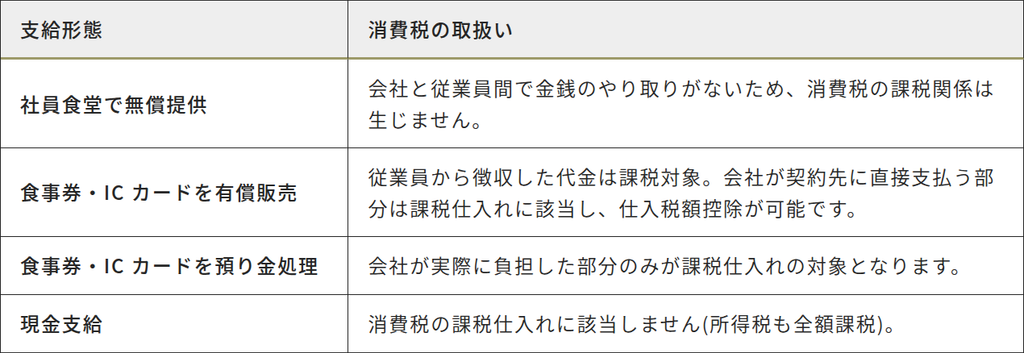
食事補助の支給形態によって、会社側の消費税の取扱い(課税仕入れ・仕入税額控除の可否)が異なります。現金支給は所得税が全額課税となるだけでなく、消費税の課税仕入れにも該当しないため、税務メリットが乏しい点に注意が必要です。
04 導入・見直しのチェックポイント
既存制度を見直す場合も新規導入の場合も、税務要件と運用面の双方を満たす設計が求められます。
☑ 食事の税抜価額の 50%以上を従業員が負担し、会社負担は月 7,500 円(税抜)以下になるよう設計する
☑ 現物支給または食事補助サービス(電子カード・食事券等)を利用し、現金での支給は避ける
☑ 全従業員(正社員・パート・在宅勤務者など)が公平に利用できる制度にする
☑ 就業規則・福利厚生規程に制度の目的、対象者、補助額、利用方法、不正利用時の対応を明記する
☑ 給与計算ソフトの非課税上限額の設定を 3,500 円から 7,500 円に更新する
ATHENA CHECK
IC カード型の食事補助サービスは、社員食堂を持たない中小企業でも初期投資なしで導入でき、在宅勤務者・外勤者にも公平に提供できる点が特長です。要件を満たせば非課税で運用でき、会社側は福利厚生費として計上できます。賃上げに代わる処遇改善策として、現金給与の増額より税務メリットが大きい場面が多くなります。固定費の増加を抑えながら手取り改善を実現したい場合に検討する価値があります。
中小企業の情報セキュリティ対策
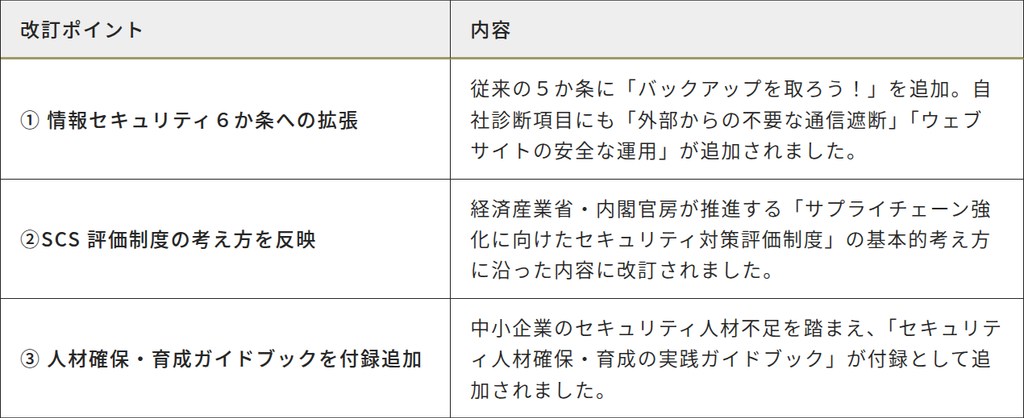
独立行政法人情報処理推進機構(IPA)が令和 8 年 3 月 27 日に公開した「中小企業の情報セキュリティ対策ガイドライン 第 4.0 版」は、バックアップ対策の追加や SCS 評価制度の考え方の取り込みなど、実務に直結する改訂が行われました。サプライチェーンを構成する企業として、自社の到達点を確認し、次の一手を設計するタイミングです。
01 ガイドライン改訂の 3 つのポイント
02 4 つの STEP ─ 自社の成熟度に応じた対策
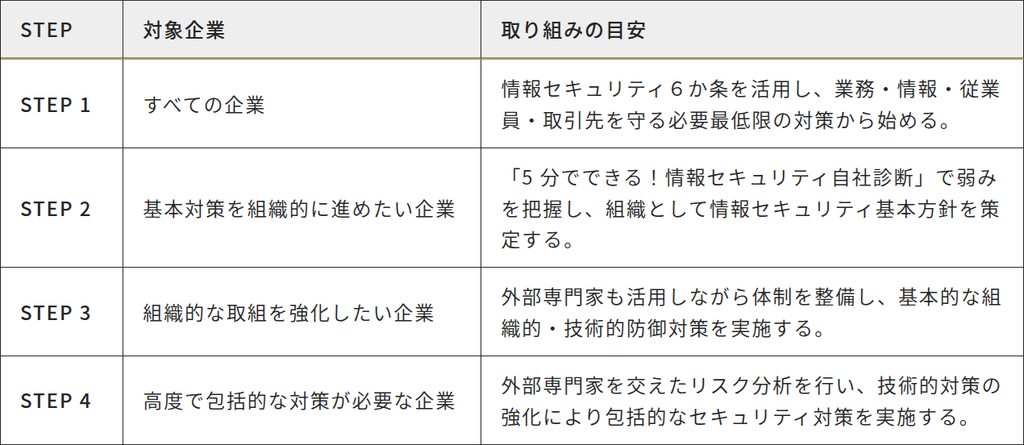
ガイドラインは、目指すセキュリティレベルに応じて 4 つの STEP を設定しています。自社の現状を踏まえて取り組む STEP を選択し、段階的に対策を進めるのが基本方針です。
03 SCS 評価制度 ─ 2026 年度下期開始へ向けた準備
経済産業省および内閣官房国家サイバー統括室が推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS 評価制度)」は、企業のセキュリティ対策レベルを★3(専門家確認付き自己評価)・★4(第三者評価)で評価する仕組みで、2026 年度下期の制度開始を目指して整備が進められています。
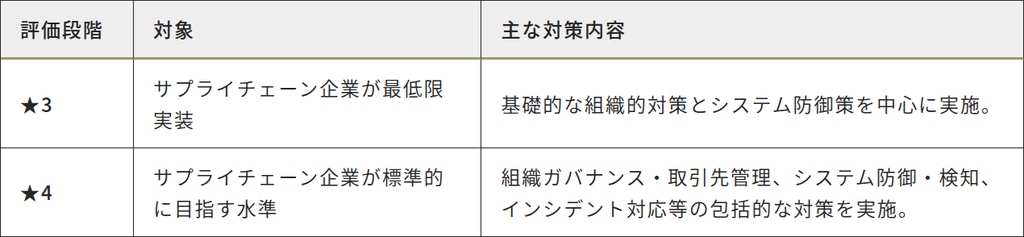
★3・★4 相当の対策を実装した企業は、サプライチェーン強化に向けたセキュリティ対策の実施企業として認知され、取引先・顧客からの信頼向上、取引機会の拡大につながります。
ATHENA CHECK
まず IPA 公式サイトから「中小企業の情報セキュリティ対策ガイドライン 第 4.0 版」をダウンロードし、「5 分でできる!情報セキュリティ自社診断」で現状を確認することをお勧めします。
SCS 評価制度への対応では、ガイドライン付録 5 の「情報セキュリティ関連規程(サンプル)」が参考になります。同付録には、規程と評価制度要求事項との対応表が記載されているため、実装すべき対策の優先順位付けに活用できます。
参照先:https://www.ipa.go.jp/security/guide/sme/about.html